 Freund werden

Sicherheitshinweis
Nach Hackerangriffen auf Supermärkte: BSI warnt vor 20 weiteren Sicherheitslücken in Kühlanlagen
Das BSI warnt vor 20 weiteren Sicherheitslücken in den Kühlanlagen europäischer Supermärkte. Erste Angriffsversuche wurden bereits registriert. In Deutschland sind weiterhin Hunderte betroffene Steuergeräte direkt über das Internet erreichbar.
Von
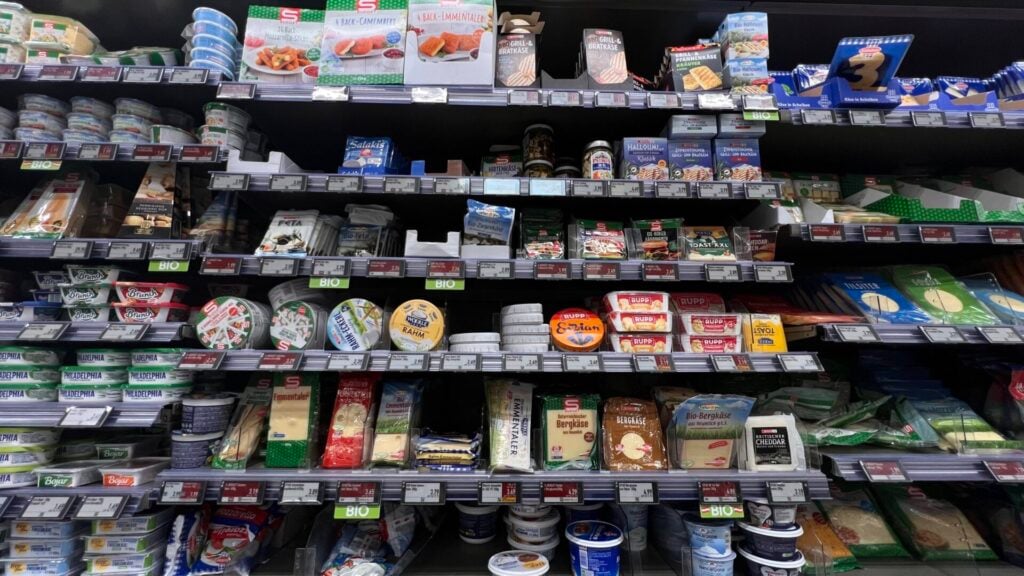
Nach den Hackerangriffen auf Kühlanlagen europäischer Supermärkte warnt das Bundesamt für Sicherheit in der Informationstechnik (BSI) vor insgesamt 20 weiteren Sicherheitslücken in den betroffenen Steuerungssystemen. Bei zwei der Schwachstellen wurden bereits erste Angriffsversuche registriert. In Deutschland sind weiterhin mehr als Hundert solcher Geräte direkt über das Internet erreichbar. Das geht aus einem Sicherheitshinweis der Behörde hervor.
Betroffen sind Steuergeräte der Hersteller Danfoss und Copeland, mit denen unter anderem die Kühlung in Supermärkten überwacht und gesteuert wird. Angreifer könnten die Geräte über das Internet übernehmen, ohne sich dafür mit einem Passwort anmelden zu müssen. Anschließend könnten sie beispielsweise die Kühltemperaturen verändern, Abtauvorgänge auslösen oder die Steuergeräte vollständig lahmlegen.
Die niederländische IT-Sicherheitsfirma Midnight Blue hatte am 11. November sechs Sicherheitslücken in Steuergeräten des Typs AK-SM800A von Danfoss öffentlich gemacht. Die Forscher hatten die Schwachstellen nach eigenen Angaben innerhalb einer Stunde bei der Untersuchung der frei verfügbaren Betriebssoftware entdeckt. Nur zwei Tage später veröffentlichte der Sicherheitsforscher Valentin Lobstein 14 weitere Schwachstellen in Steuergeräten der Produktfamilie XWEB EVO des Herstellers Copeland.
Eine der Sicherheitslücken ermöglicht es Angreifern, das täglich wechselnde Administratorpasswort aus frei zugänglichen Geräteinformationen zu berechnen. So können sie sich Zugriff auf die Steuergeräte verschaffen. Erschwerend kommt hinzu, dass Copeland den Software-Support für die gesamte Produktfamilie bereits im März 2026 eingestellt hat. Die verbliebenen Sicherheitslücken werden deshalb nicht mehr geschlossen. Sie bleiben laut BSI „in der aktuellen Firmware dauerhaft ungepatcht“.
Bereits kurz nach der Veröffentlichung der Schwachstellen wurden erste Versuche registriert, diese auszunutzen. Das IT-Sicherheitsunternehmen VulnCheck stellte entsprechende Aktivitäten bei zwei der neu entdeckten Sicherheitslücken fest. Ob es Angreifern dabei gelungen ist, tatsächlich Kühlanlagen zu übernehmen, ist nicht bekannt.
Lesen Sie auch:
Internationale Hacker
Cyberangriff auf die EU: Persönliche Daten könnten betroffen sein
Die EU-Kommission ist Opfer eines Cyberangriffs geworden. Urlaubsanträge und Gehaltsabrechnungen von Mitarbeitern konnten nicht eingesehen werden. Wie groß der Schaden tatsächlich ist, ist noch unklar. Unzählige Daten könnten betroffen sein.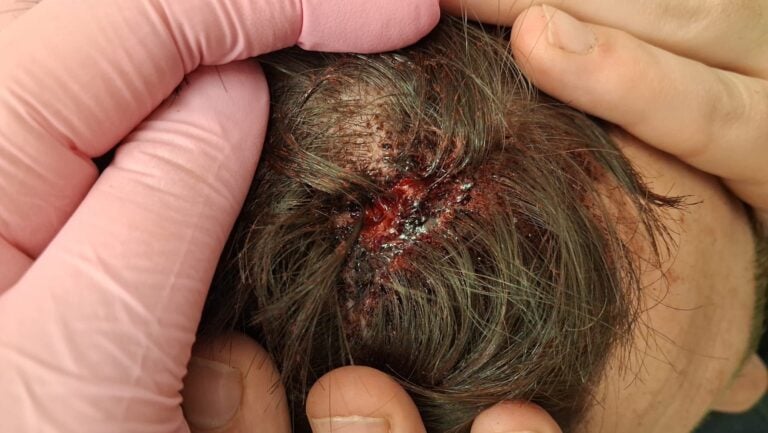
Niedersachsen
Politisch motiviert: Sohn von AfD-Abgeordnetem mit Baseballschläger attackiert und schwer verletzt
Der Sohn des AfD-Politikers Thorsten Moriße wurde in Wilhelmshaven mit einem Baseballschläger attackiert und schwer verletzt. Die Staatsanwaltschaft geht von einem politischen Motiv aus und hat Anklage erhoben. Laut Moriße soll seine Parteitätigkeit ausschlaggebend gewesen sein.Das BSI warnt vor erheblichen Folgen. Angreifer könnten nicht nur die Kühlung manipulieren, sondern auch schädliche Software auf den Geräten installieren. Im schlimmsten Fall ließen sich diese anschließend nicht mehr verwenden und müssten ausgetauscht werden. „Ein Ausfall würde in diesem Fall vermutlich längere Zeit andauern“, schreibt die Behörde.
„In Deutschland ist immer noch eine niedrige dreistellige Zahl solcher Geräte direkt aus dem Internet erreichbar“, heißt es in dem BSI-Dokument. Die Behörde rät den Betreibern deshalb, die Geräte vom Internet zu trennen. Bei den Geräten von Copeland empfiehlt das BSI wegen der nicht mehr behobenen Sicherheitslücken einen Austausch.
Anfang November hatten Angreifer Kühlanlagen unter anderem in Bayern, Nordrhein-Westfalen und Niedersachsen manipuliert. In einem Edeka-Markt im niederbayerischen Reisbach stellten die Täter die Kühlsteuerung auf 50 Grad. Auch zwei CAP-Märkte in Nordrhein-Westfalen und ein Rewe-Markt im Münsterland waren betroffen. Große Mengen an Lebensmitteln mussten entsorgt werden (Apollo News berichtete).
Bereits Mitte Oktober waren in Frankreich die Kühlanlagen von mehr als 700 Supermarktstandorten angegriffen worden. Die Täter manipulierten die Steuerungssysteme über das Internet und lösten unter anderem Abtauvorgänge aus. Nach Angaben der französischen Regierung entstanden Schäden in Höhe von mehreren zehn Millionen Euro. Zudem kam es in mehreren Märkten zu Bränden. Die Regierung in Paris machte den Iran für die Oktoberangriffe verantwortlich. Demnach soll eine Hackereinheit der iranischen Revolutionsgarden hinter der Sabotage stecken.
Apollo News unterstützen
 Freund von Apollo News werden
Apollo News wäre ohne unsere Unterstützer nicht möglich. Mit dem Freunde-Programm unterstützen Sie unsere Arbeit monatlich und geben uns so wichtige Planbarkeit, etwa für die Einstellung neuer Journalisten. Zugleich erhalten Freunde Dankeschöns wie einen werbefreien Zugang. Mehr dazu hier
Das Bundesamt für Sicherheit in der Informationstechnik? Waren die nicht selbst neulich Ziel eines üblen Hackerangriffs auf ihren Präsidenten? Diente das vielleicht zu dessen ideologisch motivierter Destabilisierung, um Angriffe auf pöhse Kapitalisten zu ermöglichen? Also ich bin ja erst seit 1989 mit der Materie vertraut, aber ich stelle mit das so vor, dass ein Bundesamt für Sicherheit in der Informationstechnik VOR solchen Ereignissen nicht nur warnt, sondern sie konsequent unterbindet. Um In den allgemeinen Katzenjammer einzustimmen, wenn es zu bereits zu spät ist, brauchen wir diese Behörde in ihrem derzeitigen offensichtlichen Zustand nicht.
WARUM???
… haben Kühltruhen Internetanschluß? Fernwartung? Zentrale Steuerung? Lokales Personal zu blöd? KaaS (Kühlung as a service)? Tante Emma ihr Miele hatte das Problem mit Sicherheit nicht!
Und warum wird diese Gefahr auch 2 MONATE nach dem Hack in Frankreich nicht behoben?
Der Kühlanlagenzertifizierungsbeauftragte der Bundesregierung hat da wohl versagt. Oder hatte er vielleicht eine konspirative Liaison mit einer chinesischen Superagentin?