 Freund werden

Internationale Hacker
Cyberangriff auf die EU-Kommission: Persönliche Daten könnten betroffen sein
Die EU-Kommission ist Opfer eines Cyberangriffs geworden. Urlaubsanträge und Gehaltsabrechnungen von Mitarbeitern konnten nicht eingesehen werden. Wie groß der Schaden tatsächlich ist, ist noch unklar. Unzählige Daten könnten betroffen sein.

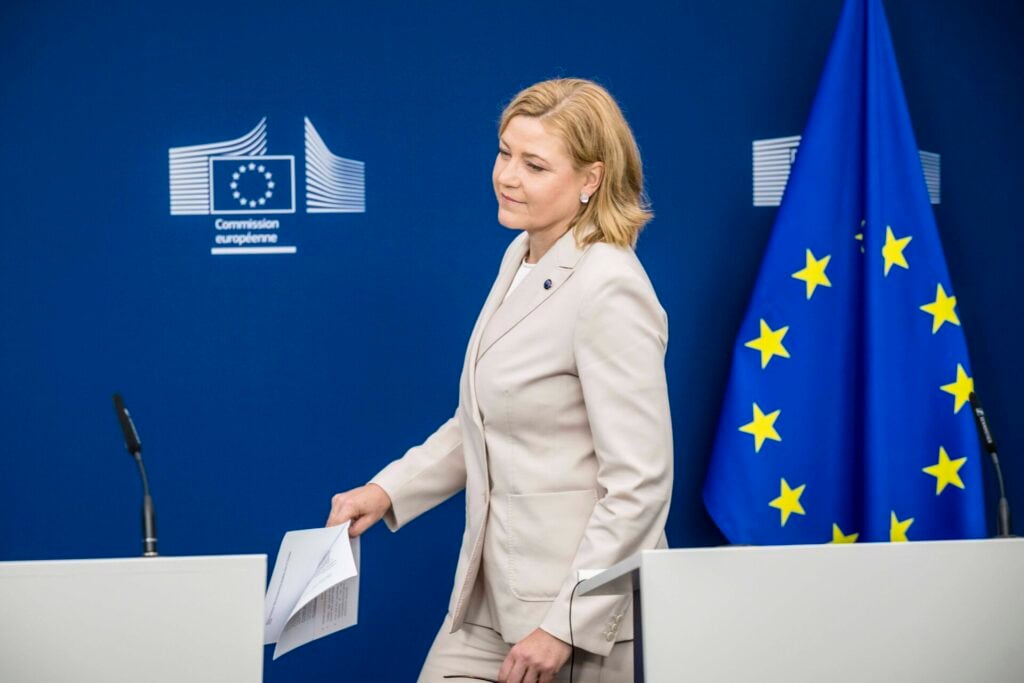
Die EU-Kommission ist Opfer eines Cyberangriffs geworden. Das teilten hochrangige Beamte der Kommission in einer Sitzung am Mittwoch mit, wie Politicos Brussels Playbook am Donnerstag berichtete. Es könnten große Mengen an personenbezogenen Daten kompromittiert worden sein. Mitarbeiter konnten keine Gehalts- und Urlaubsdaten mehr eingeben.
„Die Kommission geht davon aus, dass sie den Großteil des Angriffs eingedämmt hat, doch das volle Ausmaß des Schadens ist weiterhin unklar“, sagte ein anonymer EU-Beamter gegenüber Brussels Playbook. Ob und inwieweit tatsächlich Mitarbeiterdaten von dem Angriff betroffen sind, wird immer noch von Ermittlern untersucht. Deshalb äußere sich die EU-Kommission auch nur zurückhaltend gegenüber ihren Angestellten. Gegenüber Politico gaben die meisten an, dass sie ihr Gehalt erhalten hätten; allerdings konnten einige Mitarbeiter keine Urlaubsanträge einreichen.
Die Cyberangriffe gibt es seit Anfang November und sie betreffen verschiedene interne Systeme, darunter die Systeme zur Gehaltsabrechnung, zur Arbeitszeiterfassung, für Urlaubsanträge und zur Erstattung von Krankheitskosten. Auch der Übersetzerdienst sei am Dienstag betroffen gewesen. In den letzten zehn Tagen kam es immer wieder zu Störungen bei verschiedenen Systemen.
Zu Beginn des Monats war bereits der Verwaltungsrat der EU-Kommission zu einer Krisensitzung zusammengekommen. Beim Verwaltungsrat handelt es sich um das höchste Gremium im internen Krisenmanagement. Dabei soll es um die „anhaltenden Cybervorfälle“ gegangen sein. Am Mittwoch informierte die EU-Kommissarin für technische Sicherheit, Henna Virkkunen, dann ihre Kollegen über Sofortmaßnahmen, die ergriffen worden seien.
Laut dem Cybersicherheitsdienst der EU, CERT-EU, hätten internationale Hacker Anfang November das öffentlich zugängliche KI-Tool Artex genutzt, um Sicherheitslücken im IT-System zu finden. „Einige Akteure missbrauchen solche Tools und haben die Kommission ins Visier genommen“, so der anonyme EU-Beamte. Deswegen seien einige Anwendungen vorübergehend offline genommen worden.
Lesen Sie auch:
Niedersachsen
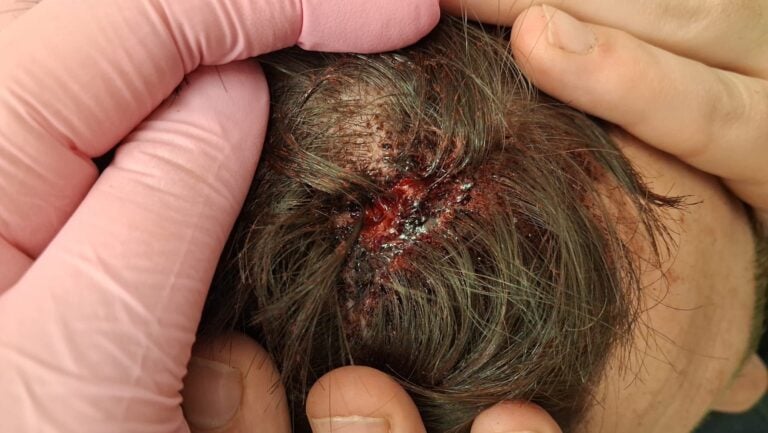
Politisch motiviert: Sohn von AfD-Abgeordnetem mit Baseballschläger attackiert und schwer verletzt
Der Sohn des AfD-Politikers Thorsten Moriße wurde in Wilhelmshaven mit einem Baseballschläger attackiert und schwer verletzt. Die Staatsanwaltschaft geht von einem politischen Motiv aus und hat Anklage erhoben. Laut Moriße soll seine Parteitätigkeit ausschlaggebend gewesen sein.
AfD-Anfrage
Hackerangriff auf Berlin: Bundesbehörden erfuhren davon Tage später aus der Presse
Laut Bundesregierung erfuhren wichtige Bundesbehörden, darunter das BSI, erst aus der Presse vom Hackerangriff auf Berlins Verwaltung. Weil auch Daten mit Bezug zu Baden-Württemberg und dem Bund betroffen sind, könnte es sich um einen Meldeverstoß handeln.Der Kommissionssprecher Thomas Regnier sagte gegenüber Brussels Playbook, dass man als Reaktion auf die Hackerangriffe die „notwendigen Maßnahmen ergriffen“ habe und die Betroffenen informiert habe. Man gehe davon aus, dass der Großteil der Angriffs eingedemmt worden sei, so der anonyme EU-Beamte.
Apollo News unterstützen
 Freund von Apollo News werden
Apollo News wäre ohne unsere Unterstützer nicht möglich. Mit dem Freunde-Programm unterstützen Sie unsere Arbeit monatlich und geben uns so wichtige Planbarkeit, etwa für die Einstellung neuer Journalisten. Zugleich erhalten Freunde Dankeschöns wie einen werbefreien Zugang. Mehr dazu hier
Wurden dabei von der Leyen’s SMS an Pfizer gefunden?
Sind am Ende wiedermal Frau von der -ähm- Leyens Daten weg?
Dann wissen die auch mal wie es ist. Und nun hundsalte Mails veröffentlichen. Dann schmecken sie die Medizin, die sie der AfDF zumuten!
SUPER,
wer anderen mit dem „Digital-Services-Act“ eine Grube gräbt …..!
Die eigenen Bürger in der EU drangsalieren und terrorisieren und dabei über die eigenen Füße stolpern, das ist ein Stück aus dem Tollhaus EU. Es gehört abgeschaft, zumindestens in dieser Form. Eine EWG würde reichen, oder?