 Freund werden

PHP-Schwachstelle
Kritische Sicherheitslücke: Praktisch alle Webseiten angreifbar – Update jetzt veröffentlicht
Die im Internet verbreitete Skriptsprache PHP weist gravierende Sicherheitslücken auf. Dadurch können Schadprogramme aus der Ferne ausgeführt werden. Ein Sicherheitsupdate wurde am Mittwochnachmittag veröffentlicht.

Eine Schwachstelle der Programmiersprache PHP, die bei den meisten Webseiten eingesetzt wird, erlaubt Hackern derzeit die Ausführung von beliebigem Code auf fremden Servern. Auf einer Skala von null bis zehn wird das Problem nach einem CVS-System mit 9,2 als „kritisch“ bewertet. Um kurz nach 14 Uhr am Mittwoch meldete die Universität Stuttgart, es gebe inzwischen „öffentlich verfügbare Exploits“, also Möglichkeiten zur Ausnutzung der Lücke.
Am Mittwoch kurz vor 16 Uhr deutscher Zeit hat die PHP-Stiftung ein Update zur Verfügung gestellt. Unterstützt werden allerdings nur die neuesten Versionen der Skriptsprache 8.2 bis 8.5. Für einige ältere Versionen stehen „Backports“, also hilfsweise Übertagungen des Updates zur Verfügung. Betroffen sind aber alle Versionen von PHP 5 an.
Durch die Veröffentlichung des Updates könnte die Sicherheitslücke einer noch breiteren Öffentlichkeit bekannt werden. Jetzt ist Eile geboten: Seiten, auf denen das Update nicht aufgespielt wird, könnten innerhalb kürzester Zeit zu KI-koordinierten Angriffszielen werden. Davor warnt auch das deutsche Bundesamt für Sicherheit in der Informationstechnik (BSI).
Sollte ein Aufspielen des Updates im Einzelfall nicht möglich sein, empfiehlt der EU-Cybersicherheitsdienst CERT-EU die Trennung der Systeme vom Internet und von öffentlichen Netzwerken. Die Universität Stuttgart empfiehlt sogar die präventive Trennung vom Internet. Bislang zur Verfügung stehende Gegenmaßnahmen helfen ihren Angaben zufolge nur gegen spezifische Angriffsformen, nicht aber gegen jede denkbare Nutzung der Schwachstellen.
Inzwischen haben mehrere Staaten und öffentliche Institutionen ihre Webseiten offline genommen. In den Niederlanden sind das Parlament, die Datenschutzbehörde und die Cybersicherheitsagentur betroffen, in Finnland die Regierung. Auch die Universität Wien ist einschließlich ihrer E-Mail-Dienste offline.
Lesen Sie auch:

Frankreich
Randalierer verwüsten Synagoge – auch jüdische Geschäfte fallen den Krawallen zum Opfer
Bei den schweren Ausschreitungen in Paris drangen Randalierer in eine Synagoge ein und richteten dort Schäden an. In Marseille sollen laut dem Journalisten Paul Amar sogar gezielt jüdische, nicht aber muslimische Geschäfte angegriffen worden sein.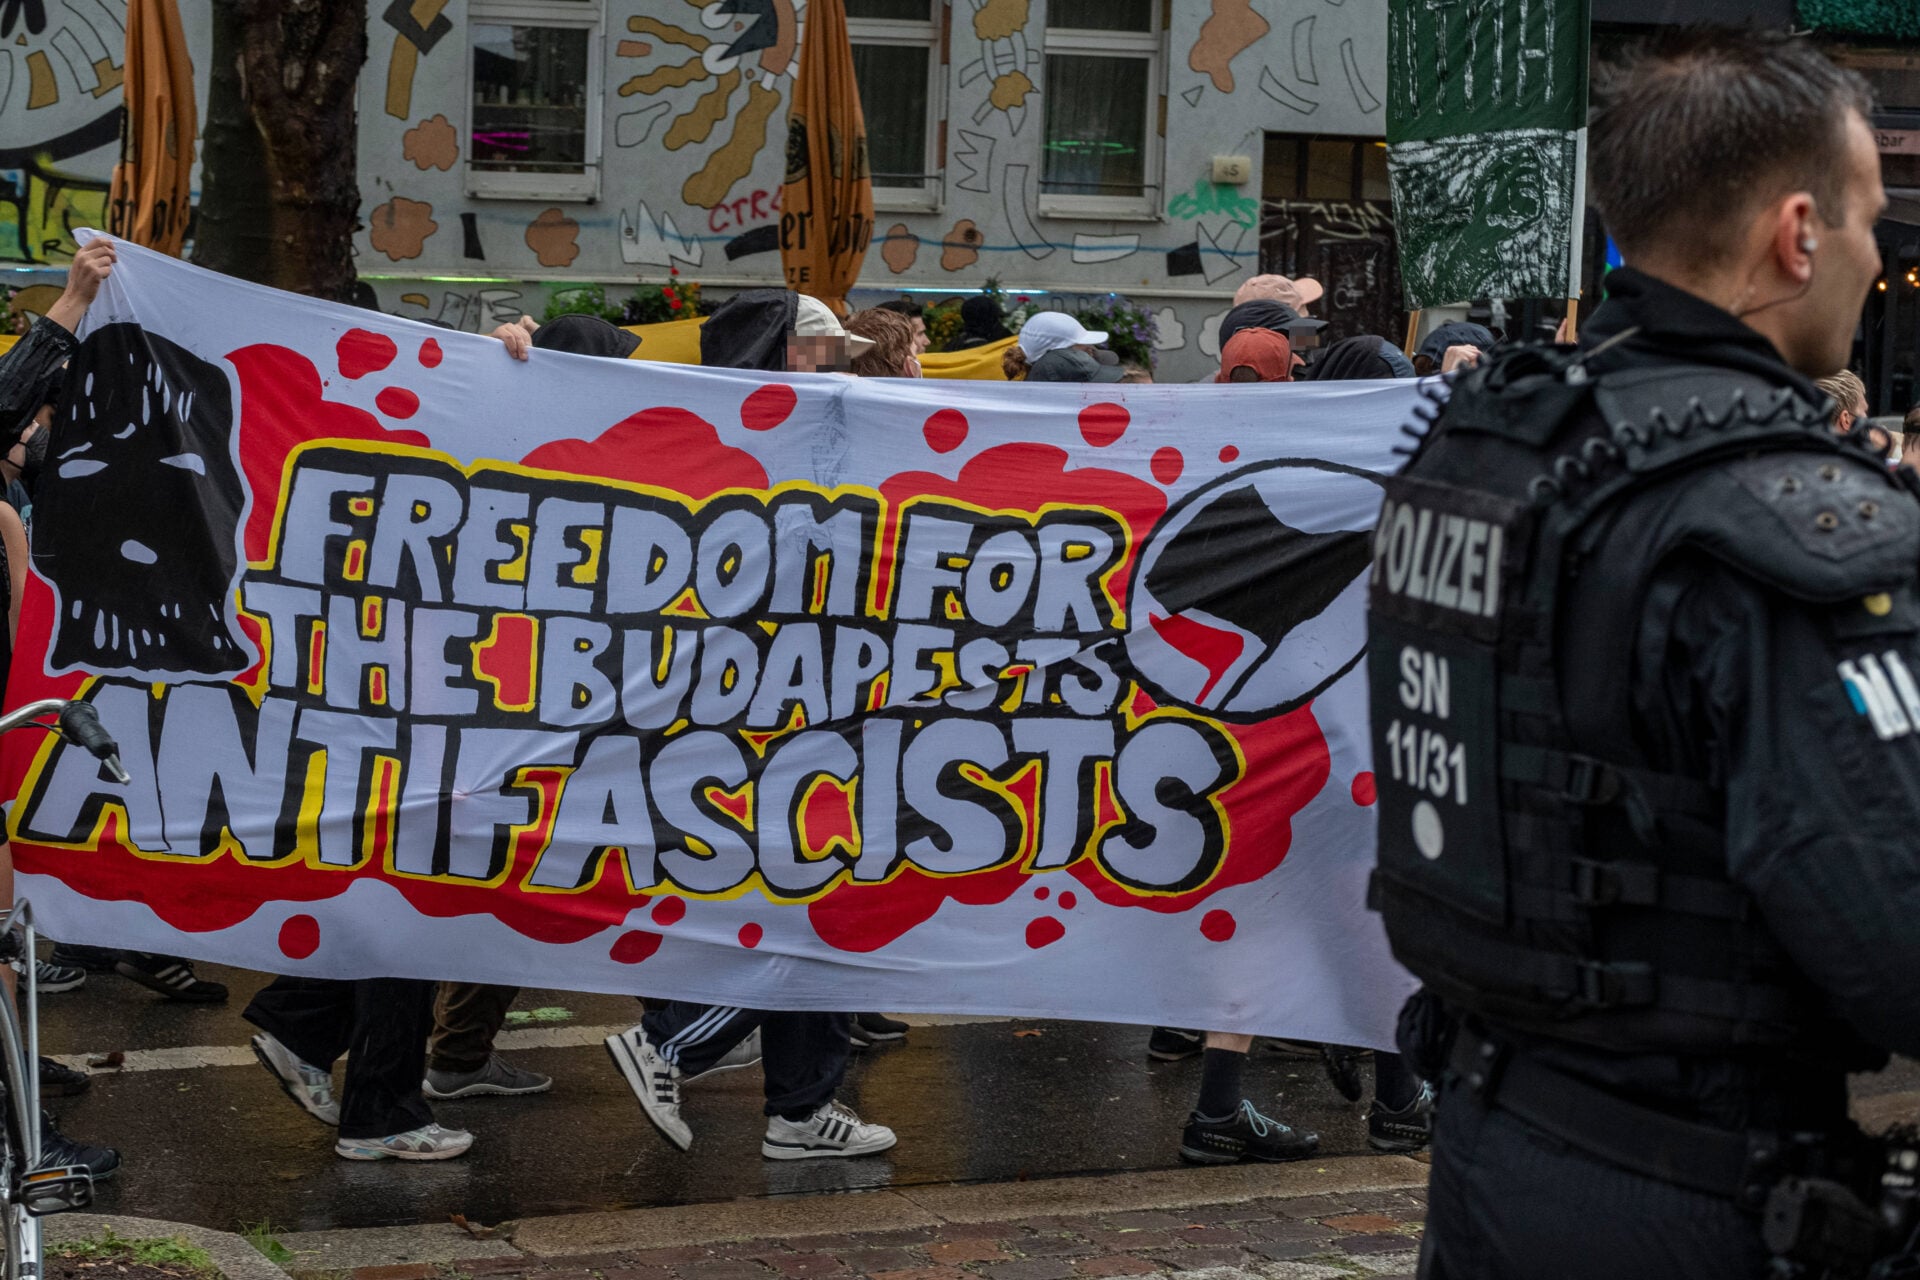
Albanischer Staatsbürger
Weiteres „Hammerbanden“-Mitglied festgenommen – Verdächtiger stellt sich der Polizei
Der albanische Staatsangehörige Rexhino A. hat sich in Hannover der Polizei gestellt. Die Bundesanwaltschaft wirft ihm vor, als Teil der sogenannten „Hammerbande“ an einem Angriff auf mutmaßliche Rechtsextremisten in Budapest beteiligt gewesen zu sein. A. will damit einem Strafverfahren in Ungarn entgehen.Die Web-Skriptsprache PHP läuft auf den meisten Webseiten und Servern. Sie wurde 1994 als „Personal Home Page“-Sprache gestartet.
Mehr dazu in Kürze
Apollo News unterstützen
 Freund von Apollo News werden
Apollo News wäre ohne unsere Unterstützer nicht möglich. Mit dem Freunde-Programm unterstützen Sie unsere Arbeit monatlich und geben uns so wichtige Planbarkeit, etwa für die Einstellung neuer Journalisten. Zugleich erhalten Freunde Dankeschöns wie einen werbefreien Zugang. Mehr dazu hier
Schöne neue Welt.
Und dann möchten noch mehr Leute die Daten in die Cloud schieben. Verrückt.
Wer eins und eins zusammenzählen kann, für den ist die Nutzung von Clouds absolutes Tabu.
Schöne neue Welt.
Gestern wurde gemeldet, dass Hersteller XY einen Rückruf hatte und sie wollen Dieselautos fahren.. Merkste was?
0 Zusammenahng
Ich denke der merkt mehr als du, Gyros25.
Aber hallo! Warum meldet/wendet sich der gute Digitalminister nicht an sein Volk? Ist noch duschen, spielt er Tennis?
McRib ist vielerorts schon ausverkauft.
Islamistische ‚Cancel Culture‘, wenn Sie mich fragen. ‚Zum Goldenen M‘ gehe ich nicht mehr.
Sicherheit existiert nur so lange bis irgendwer Interesse an etwas hat, was ihm nicht gehört.
Oopsi..
Stellt sich safe noch raus war 0Day und bekannt.
https://www.reddit.com/r/de_EDV/comments/1xbbwbn/bereitet_euch_vor_dringliche_php_updates_cvss_v40/?solution=6907976608a9a7616907976608a9a761&js_challenge=1&jsc_token=2824be10929bdc604753c70a67a1c33113693c00437aa1d7e3b4e90156f52298&jsc_orig_r=
PHP war und wird niemals sicher sein und wer größere Portale auf PHP aufsetzt, dem ist auch nicht mehr zu helfen.
Das ist was um mal kleinere Hilfsysteme aufzusetzen, für Dinge die man Quick an Dirty baut, aber nichts für den professionellen, produktionen Einsatz.
Genau. Vor Jahren mal hochgelobt, schnell und sorglos rund um den Globus eingebaut und immer fleissig draufgesattelt. Jetzt läuft die Rotze überall und der Schaden ist da.
Der nächste Schritt in den völligen Ruin. Es geht sehr sehr schnell, so schnell hatte ich nicht erwartet, was uns Graichen, Habeck und Konsorten eingebrockt haben, so schnell nicht.
Kündigen unsere Eliten hier den Tag X an? Mir fehlt das detalierte Wissen, um abzuschätzen, ob diese Bedrohung wirklich existiert. Wenn es so ist, dann frage ich mich, warum das noch niemand ausgenutzt hat. Eine solche Bedrohung sollte man auch nicht öffentlich rausposaunen, sondern eine diskrete Warnung zunächst an die Einrichtungen der kritischen Infrastruktur schicken, damit diese Gegenmaßnahmen treffen können. Es drängt sich also, bei der Verkommenheit unserer Eliten, wirklich der Verdacht auf, dass sie selbst den Stecker ziehen wollen. Nach dem Reboot haben wir dann ein Internet nach deren Vorstellungen.
Die Bundesregierung nimmt nichts offline um größeren Schaden zu verhindern, nichtmal die Ministernden !
Wenn jeder, jedem etwas klaut, kommt keinem etwas weg. Wenn alles kapput ist, dann fängt es richtig an.
Dann heißt es wir gegen Moslems. Glaubt ihr nicht? Abwarten, es ist so sicher wie das Amen in der Kirche.
Clown-Shit-Show bei der Arbeit