 Freund werden
Ute Bonde
Hacker veröffentlichen Ausweiskopie von Berliner CDU-Senatorin im Darknet
Hacker haben eine Ausweiskopie und die digitale Unterschrift von Berlins Verkehrssenatorin Ute Bonde im Darknet veröffentlicht. Dabei war eine Software zur Erkennung von Cyberangriffen nur auf fünf Prozent der Geräte in den betroffenen Verwaltungen installiert. Die Sicherheitsprobleme waren seit Jahren bekannt.
Von
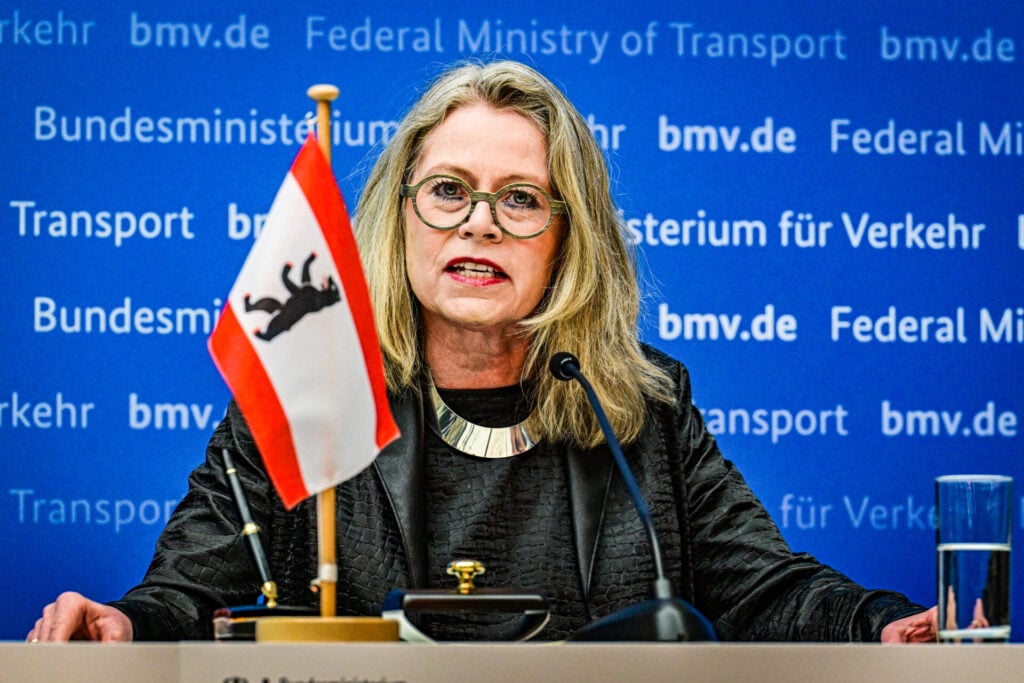
Hacker haben bei einem Angriff auf zwei Berliner Senatsverwaltungen hochsensible Daten gestohlen und im Darknet veröffentlicht. Darunter befinden sich eine Kopie des Personalausweises und eine gespeicherte Kopie der digitalen Unterschrift von Verkehrssenatorin Ute Bonde (CDU). Auch E-Mails ihrer Vorgängerinnen Manja Schreiner (CDU) und Bettina Jarasch (Grüne) sowie zahlreiche Ausweiskopien und persönliche Unterlagen von Verwaltungsmitarbeitern wurden veröffentlicht. Das zeigen Recherchen des RBB.
Die betroffenen Behörden hatten schon seit Jahren mit Problemen bei der IT-Sicherheit zu kämpfen. Trotzdem war eine 2026 eingeführte Software zur Erkennung von Cyberangriffen nur auf fünf Prozent der Computer und Server installiert. Für mehr reichten die vorhandenen Lizenzen nicht. Eine Ausweitung auf alle Geräte sei „aus finanziellen Gründen“ nicht möglich gewesen, teilte die Senatsverwaltung für Stadtentwicklung dem rbb mit. Ausgerechnet der Computer, über den sich die Hacker Zugang verschafften, und die Server, von denen anschließend Daten gestohlen wurden, waren von der Angriffserkennung nicht erfasst.
Schon 2024 standen die notwendigen Mittel für die IT-Sicherheit in den beiden Senatsverwaltungen nur „teilweise im erforderlichen Maße zur Verfügung“, wie aus einer Antwort der Behörden an den rbb hervorgeht. Eine landesweite Leitlinie verpflichtet die Berliner Behörden bereits seit 2017, ausreichend Personal und Geld für den Schutz ihrer IT-Systeme bereitzustellen. Im Jahr 2023 hatte Berlin zudem den Ausbau von Systemen zur Früherkennung und Abwehr von Cyberangriffen geplant. Das geht aus einem bislang unveröffentlichten Informationssicherheitsbericht hervor, der dem RBB vorliegt.
Auch der Berliner Rechnungshof hatte in den vergangenen Jahren wiederholt erhebliche Sicherheitsmängel in der Verwaltung festgestellt. In seinem Jahresbericht 2024 kritisierte er die unzureichende IT-Sicherheit der Senatsverwaltung für Justiz. Dort fehlte unter anderem ein funktionierendes Notfallmanagement. Ein Jahr später stellte der Rechnungshof im Bezirksamt Marzahn-Hellersdorf weitere massive Mängel fest. Teilweise waren Sicherheitskonzepte seit 20 Jahren nicht überarbeitet worden, ein ordnungsgemäßes IT-Notfallkonzept fehlte bereits seit 2015. Die Prüfungen betrafen andere Behörden als die nun angegriffenen Senatsverwaltungen.
Der Angriff auf die Berliner Verwaltung hatte im August begonnen. Zwischen dem 7. und 12. August stahlen die Hacker große Datenmengen aus den Senatsverwaltungen für Stadtentwicklung und Verkehr. Anschließend versuchte die Hackergruppe Rhysida, das Land Berlin zu erpressen (mehr hier und hier). Die Täter verlangten 30 Bitcoin, damals umgerechnet rund zwei Millionen Euro. Der Senat verweigerte die Zahlung. Am 4. September veröffentlichten die Hacker rund 1,4 Millionen Datensätze im Darknet.
Lesen Sie auch:
Enteignungen, Geldgeschenke, Kiezkantinen: Das Sondierungspapier ist purer Kollektivismus
Das rot-grün-rote Sondierungspapier ist ein sozialistisches Luftschloss. Allen wird alles versprochen – bezahlen sollen die produktiven Berliner und die anderen Bundesländer. Nebenbei wird an Eckpfeilern der Bundesrepublik gerüttelt.
Antisemitismus-Posse: Wie Die Linke Rot-Grün düpierte – und beide sich trotzdem unterwarfen
Rot-Grün ringt der Linken vermeintliche Bekenntnisse gegen Antisemitismus ab – seitdem bricht die Partei jede Vereinbarung konsequent. Über Tage düpierte der Pali-Mob SPD und Grüne – die ließen das willig mit sich machen. Eine Rekonstruktion.Betroffen sein können auch zahlreiche Bürger, die mit den beiden Senatsverwaltungen in Kontakt standen. Die Verkehrsverwaltung nennt auf ihrer Internetseite unter anderem Antragsteller staatlicher Förderprogramme wie des Reparaturbonus, des Schallschutzfensterprogramms und von Heiztausch PLUS. Auch Kontodaten, Informationen über wirtschaftliche und familiäre Verhältnisse sowie Gesundheitsdaten könnten abgeflossen sein. Bei Bewerbungen für bestimmte behördlich ausgeschriebene Tätigkeiten können sogar polizeiliche Führungszeugnisse betroffen sein. Die Verwaltung warnt ausdrücklich vor Identitätsdiebstahl und Betrug.
Die Senatskanzlei erklärte am 16. Oktober, dass die akute Gefährdung durch den Hackerangriff inzwischen gebannt sei. Seit dem 13. August seien keine weiteren Angriffe auf die untersuchten Teile des Berliner Landesnetzes festgestellt worden. Die Auswertung der veröffentlichten Daten dauert allerdings weiter an. Wie viele Bürger und Verwaltungsmitarbeiter insgesamt betroffen sind, ist weiterhin unklar.
Apollo News unterstützen
 Freund von Apollo News werden
Apollo News wäre ohne unsere Unterstützer nicht möglich. Mit dem Freunde-Programm unterstützen Sie unsere Arbeit monatlich und geben uns so wichtige Planbarkeit, etwa für die Einstellung neuer Journalisten. Zugleich erhalten Freunde Dankeschöns wie einen werbefreien Zugang. Mehr dazu hier
Uns jetzt alle im Chor:
„DIE E-ID IST SICHER! DIE E-ID IST TOLL!“
Hässlich, ich bin so hässlich.
Sie haben nicht verstanden warum es geht, oder?
Stimmt! Mit der E-ID wäre das nicht passiert! Nur Personen mit E-ID dürfen dann das Internet nutzen und wären somit sehr schnell aufgeflogen….. 🙂
Und, was kann man damit anfangen?
Mit persönlichen Daten und Ausweiskopien?
Sehr, sehr viel. Mit diesen Daten können Sie z.B. plötzlich zu einem MoneyMule bei Fake-Börsen werden! Denn mit diesen Daten lassen sich außerhalb von Deutschland bei einigen Banken tatsächlich Bankkonten auf den Namen auf dem Ausweis eröffnen… Weiter führe ich es lieber nicht aus!
Handyverträge für ihre geliebten Goldstücke abschließen. 🙂
Sie wurde ertappt?
5 Prozent Sicherheit. Tollte Quote. Wenn 95 Prozent der Kraftfahrzeuge nicht versichert sind, kommt zumindest im Straßenverkehr doppelte Freude auf.
5000 Tote jährlich. 250 versicherte tödliche Unfälle. 4.750 Unfälle sind nicht versichert. So lässt es sich prachtvoll in den Tod rauschen.
Das war bestimmt auch wieder der Putin.
Tja, aber Hauptsache diese CDU-Frau frönt auch der Brandmauer, weil alle Gefahr von der AfD ausginge, während ihre Freunde hier gerade ihren Perso geklaut uns ins Internet gestellt haben…
Aber schon geil zu lesen, dass staatliche Computer mit sensibelsten Daten ungeschützt im Internet sind und offen angreifbar sind, weil… Achtung… „Kein Geld für Lizenzen da ist“… 😀
Was kostet so eine Lizenz pro Computer? 2,50€/Monat?
Wie viele Computer hätte man zusätzlich schützen können, wenn auch nur ein einziges Goldstück nicht importiert worden wäre? Bei den kolpurtierten 4.500€/Monat Kosten pro Goldstück, pro Monat, wären das zusätzliche 1.800 Computer, die geschützt worden wären. Aber das Geld haben wir ja nicht. Das Geld für jedes Jahr eine neue Großstadt an H4-Empfängern haben wir aber komischerweise sehr wohl.
Nee das is wesentlich teurer… willste ein normales emailpostfach statt dem shared Mist bei MS … 45 chf pro monat
Ok, das wären dann eben 100 Computer pro Monat, die gesichert gewesen wären.
Aber das Geld ist in Leuten, die hier nichts verloren haben, natürlich besser investiert…
Offenbar soll D-EU destabilisiert werden . . . wer führt die Fäden der Marionetten in den Regierungen der EU?
Tatsache ist leider, dass D. schon seit Jahren destabilisiert ist. Die Frage ist nur noch, wer als Letzter das Licht ausmacht.
Wir haben da überall gute Leute reingebracht….Dem remmoclan ists egal, der handelt seine Geschäfte ohnehin steuerfrei ab….
Exakt das, was verantwortliche Politiker aller sogenannter ‚alten‘ Parteien in D. seit mehr als zwanzig Jahren abliefern. Dummes Geschwätz, Lügen und Vertuschungen in ganz großem Stil unter natürlich sorgfältiger Beachtung aller Möglichkeiten zur eigenen Bereicherung. Und Berlin ist seit langem der Vorreiter.
Bäääääählin! Ist keine Kunst! Braucht Keiner! Kann weg!
„Schon 2024 standen die notwendigen Mittel für die IT-Sicherheit in den beiden Senatsverwaltungen nur „teilweise im erforderlichen Maße zur Verfügung““
Wo waren dann die Prioritäten ? Ergo, wo flossen die Investitionen hin ?
Kooruptionsverdacht und Volksverrat stehen im Raum.
Da meldet sich die Blonde im Darknet an mit ihrem Ausweis? Nicht klug.
Hauptsache, Berlin pflanzt Bäume, baut diverse Toiletten für 74 Geschlechter und Ruhebänke in Regenbogenfarbe. Für vernünftige Cyberabwehrmassnahmen bleibt da kein Geld. Tolle Logik ! Det is Bürlün, stupid ….
Irgendwie putzig, dass da jetzt über so ein Angriff berichtet werden muss… offensichtlich eine Nebelkerze um vom Leak der AfD Mails und Dokumente abzulenken 😀
Bischt ein groß Klewerle, gelle? Oder nur ein hirnloses Scheißerle?
Eher letzteres…
Don’t feed the Troll. Last ihn einfach ausbluten.
Ich habe gerade gefurzt und keiner von euch Boooooooooooooooooooooooooooooomern hat es gemerkt.
Boah ey, wie intelligent!
Don’t feed the Troll. Last ihn einfach ausbluten.
Vermutlich weil dein Furz keine Sau interessiert.