 Freund werden
„Rhysida“
Hackerangriff auf das Land Berlin: Datenleck wird zum massiven Sicherheitsrisiko
Nach einem Hackerangriff auf die Berliner Verwaltung sind fast 1,5 Millionen Dateien im Darknet veröffentlicht worden. Neben persönlichen Daten finden sich darunter offenbar auch sensible Informationen über Bundeswehr, Zivilschutz und kritische Infrastruktur.
Von
Nachdem Hacker sensible Daten der Berliner Verwaltung veröffentlicht haben, wird das Ausmaß des Datenlecks zunehmend sichtbar. Im Darknet sind derzeit fast 1,5 Millionen Dateien abrufbar. Darunter befinden sich neben Personalakten, Schul- und Abiturzeugnissen sowie Lohnabrechnungen offenbar auch als geheim eingestufte Informationen zur Bundeswehr, zum Zivilschutz und zu kritischer Infrastruktur.
Begonnen hatte der Vorfall mit einem Hackerangriff auf die Berliner Verwaltung. Die Täter drohten anschließend mit der Veröffentlichung der erbeuteten Daten, nachdem der Senat nicht auf ihre Forderungen eingegangen war. Am Freitag machten die Hacker ihre Drohung schließlich wahr und veröffentlichten die Daten.
Bereits Mitte August war der Hackerangriff auf die Berliner Verwaltung öffentlich bekannt geworden. Nach bisherigen Erkenntnissen hatten die Täter zwischen dem 7. und 12. August Zugriff auf das Landesnetz und Daten abgegriffen. Ende August wurde schließlich bekannt, dass die Hacker im Besitz großer Datenmengen waren und Berlin mit deren Veröffentlichung erpressten.
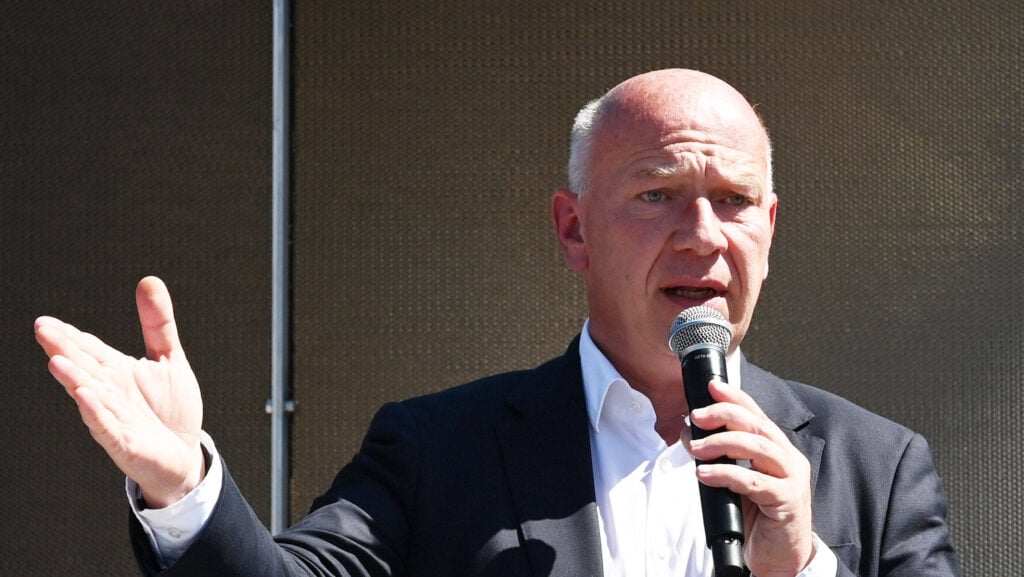
Die Hacker forderten 30 Bitcoin – damals rund zwei Millionen Euro – und boten die gestohlenen Daten im Darknet zur Auktion an. Doch Berlin lehnte eine Zahlung ab. „Das Land Berlin wird sich nicht erpressen lassen“, erklärte der Regierende Bürgermeister Kai Wegner nach einer Sondersitzung des Senats.
Besonders brisant ist, dass sich unter den veröffentlichten Dateien offenbar auch als geheim eingestufte Informationen befinden, die für die Sicherheit Berlins und der Bundesrepublik von Bedeutung sind. Betroffen sind demnach auch Daten der Bundeswehr sowie Unterlagen zum Zivilschutz. Dazu gehören Listen von Objekten, Immobilien, Betrieben und Einrichtungen, die im Verteidigungsfall besonders geschützt werden sollen. Genannt werden unter anderem Heizkraftwerke, Tanklager, Notstromanlagen und Umspannwerke. Auch Informationen zu Rüstungsunternehmen sollen in den veröffentlichten Daten enthalten sein.
Lesen Sie auch:

Frankreich
Randalierer verwüsten Synagoge – auch jüdische Geschäfte fallen den Krawallen zum Opfer
Bei den schweren Ausschreitungen in Paris drangen Randalierer in eine Synagoge ein und richteten dort Schäden an. In Marseille sollen laut dem Journalisten Paul Amar sogar gezielt jüdische, nicht aber muslimische Geschäfte angegriffen worden sein.
Albanischer Staatsbürger
Weiteres „Hammerbanden“-Mitglied festgenommen – Verdächtiger stellt sich der Polizei
Der albanische Staatsangehörige Rexhino A. hat sich in Hannover der Polizei gestellt. Die Bundesanwaltschaft wirft ihm vor, als Teil der sogenannten „Hammerbande“ an einem Angriff auf mutmaßliche Rechtsextremisten in Budapest beteiligt gewesen zu sein. A. will damit einem Strafverfahren in Ungarn entgehen.Das Datenleck könnte für die Betroffenen weitreichende Folgen haben. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt unter anderem davor, dass die veröffentlichten Informationen für gezielte Phishing-Angriffe missbraucht oder vor der Berliner Abgeordnetenhauswahl am 20. September zur Verbreitung von Falschinformationen genutzt werden könnten.
Hinter dem Angriff soll die Hackergruppe Rhysida stehen, die sich zu der Tat bekannt hat. Nach Angaben des Senats handelt es sich um eine hochprofessionelle Gruppierung, die bereits mit Cyberattacken auf Ziele in Europa und den USA in Verbindung gebracht wurde.
Gleichzeitig wirft der Angriff grundsätzliche Fragen zum Schutz der Berliner Verwaltung auf: Den Hackern gelang es, große Mengen teils hochsensibler Daten aus den Behörden abzuziehen und anschließend öffentlich zugänglich zu machen.
Wie weitreichend die Konsequenzen für Berlin ausfallen, ist derweil noch offen. Die Sicherheitsbehörden führen derzeit eine intensive Datenprüfung durch, während IT-Forensiker die veröffentlichten Daten untersuchen. Aus den Ergebnissen sollen weitere Maßnahmen abgeleitet werden. Identifizierte Betroffene sollen zudem von den zuständigen Senatsverwaltungen informiert werden.
Apollo News unterstützen
 Freund von Apollo News werden
Apollo News wäre ohne unsere Unterstützer nicht möglich. Mit dem Freunde-Programm unterstützen Sie unsere Arbeit monatlich und geben uns so wichtige Planbarkeit, etwa für die Einstellung neuer Journalisten. Zugleich erhalten Freunde Dankeschöns wie einen werbefreien Zugang. Mehr dazu hier
Würde es helfen in Berlin noch ne weitere Regenbogenfahne aufzuhängen?
Es gibt Gerüchte, dass vor dem Serverschrank eine Regenbogenfahne hing. Eine Putzfrau, Entschuldigung ich meinte natürlich eine Facility-Management-Spezialistin für Hygiene, welche, wie leider zu spät erkannt wurde, die AfD wählt, hat ein Fenster geöffnet. Dadurch wurde die Fahne für eine Moment zur Seite geweht. Dies ermöglichte den Hackern, welche Trump und Putin nahe stehen, wie aus Sicherheitskreisen bekannt wurde, in das System eindringen konnten. Durch diese Aktion ist die Erdverkochung weiter in die Höhe getrieben worden und es wird in Berlin ca. 500 zusätzliche Hitzetote geben.
Köstlich !!!!!!
Die Senatsarbeit wird bis zum Widerruf ausgesetzt, erstmal dürfen die Bediensteten ihren Datenfußabdruck im Darknet aufspüren … Die Nutzung des Darknets ist erwünscht … oder auch nicht .. Bürger machen sich natürlich grundsätzlich verdächtig …
Den gierigen NGOs noch ein paar Millionen Euro Steuergelder „zukommen“ lassen. könnte auch noch helfen. Dann gibt es nur noch bei Mett-Mario „gehacktes“.
KUO: Mit Sicherheit. Und dann noch weitere Poller vor den Straßen aufstellen, damit die Hacker schneller gestoppt werden können. Die ultimative Lösung: Alle Senatsangestellten künftig nur noch mit Schreibblöcken und Durchschlagpapier ausstatten, jeweils abends das Geschriebene im Stahlschrank einschließen; die Schlüssel bekommt ausschließlich der Hausmeister…
Geilster Kommentar! 👍👍👍
Danke!! 🙏
Hoffentlich öffnet das vielen Menschen die Augen, wohin die ach so gepriesene Über-Digitalisierung führen kann.
Ein ganz neues Zeitalter.
Mit den richtigen Hackerangriffen lässt sich auch mal „mir nichts, dir nichts“ ein ganzes Land lahmlegen.
Um an diese 1,5 Millionen Daten zu bekommen hätte man früher physisch vor Ort sein und handeln müssen.
Heute kann man bequem überall auf der Welt sitzen.
Es ist eine Kosten-Nutzen Rechnung. Ist der Wert der Digitalisierung um ein so vielfaches größer als die Gefahr, ganze Systeme lahmzulegen und damit womöglich ganze Regionen oder gar Länder in ein Chaos zu stürzen?
Gute Firmen haben eine IT Abteilung. Da gibt es Internet Computer mit Zugang nach draußen. Plus ein Intranet das von außen nicht sichtbar ist. Sensible Daten sind auch nicht in der cloud. Da greift niemand was ab, weils keine Verbindung nach außen gibt. Alles was da rein kommt wird vorher geprüft, was raus gesendet werden muss auch. So schwierig ist das nicht. Wenn man kompetente Leute hat. Ich arbeite für eine Firma, gegen die seit ca. 20 Jahren kein einziger Angriff von außen erfolgreich war….die haben einen Dienstleister für IT Sicherheit beauftragt, der das eben kann. Die Mitarbeiter werden nach fachlicher Qualifikation ausgesucht und wissen was sie an fake mails, phishing, etc. melden müssen.
Eine IT-Abteilung wäre für Bürlün nicht finanzierbar,die Tennis-Abteilung verschlingt schon die ganzen Mittel.
Berlin ist schlauer als alle anderen. Die machen nicht nur ihren Flughafen selbst😂😂😂
Quatsch! große Unternehmen lagern alle daten in eine Cloud. Die Frage ob, hat sich schon lange erledigt, weil Speicher Geld kostet. Es geht nur mehr darum, in welche Cloud, die Daten verschoben werden, ob MS, Apple, Amazon oder wer, es sind in jedem Fall US-Unternehmen. Man versucht dann lediglich, diese Unternhmen mit DE/EU-konformen Privatverträgen datenschutzrechtlich zu „knebeln“ – idiotisch, aber legal und gewissens- und moralbefreiend! Was diese privatrechtlichen Verträge mit US-Unternehmen wert sind kann sich jemand, der bis mehr als 3 zählen kann, vorstellen!
Landes- und Bundesverwaltungen dürfen keine Server nutzen, die nicht in der EU ‚stehen‘. Auch alle Unternehmen, die von diesen Aufträge erhalten, müssen sich verpflichten, nur EU Server zu benutzen. Das Problem sind eher die Billo-Anbieter, die diese Aufträge erhalten. Was nichts kostet, ist auch nichts.
Es kam schon vor, dass die ganze bundeseigene Datenbänke gelöscht haben. Wird nur nicht publik gemacht.
Wer alle Daten in der cloud lagert ist selbst schuld…wichtige Daten über Produktionsprozesse sollten es mal nicht sein….wenn die Verbindung zur cloud gestört wird steht die Anlage…
Sehr berechtigte Frage. Die Nutzen von IT Systemen sind allerdings so groß, daß auch kostenintensive Schutzmaßnahmen bezahlt werden könnten, die Frage ist eher, ob hier Kommunalpolitiker die richtigen Entscheidungsberechtigten sind.
… wie immer wieder klar wird, reichen die „Schutzmaßnahmen“ nicht aus oder noch schlimmer, die Daten werden vielleicht absichtlich „verkauft“.
Erst einmal ist das in Berlin auch Schlamperei und mangelnde Qualifikation. Wer digitalisiert braucht Fachleute und keine Parteifreunde in wichtigen Positionen.
Hackerangriffe treffen nämlich vorwiegend schlecht geschützte Systeme, welche man mit geringem Aufwand angreifen kann.
Es ist kein Zufall, dass das ausgerechnet in Berlin passiert ist. Wenn Gender Mainstream, LGBT…..an erster Stelle stehen und die Gelder fressen, dann ist für die wirklichen Dinge kein Geld mehr da.
Alle reden über Transparenz in der Verwaltung. Wir haben sie!
Lustiger wird es dann beim digitalen Euro. Wenn der mit dieser staatlichen Gründlichkeit durchgesetzt wird, hat keiner mehr was zu lachen.
Das Datenleck ist nicht das „Sicherheitsrisiko“.
Das ist diese Regierung.
Landes- und bundesweit.
Sicherheit? In Berlin? Guter Witz🤣
Nun, „hinter dem Angriff soll die Hackergruppe Rhysida stehen, … die bereits mit Cyberattacken auf Ziele in Europa und den USA in Verbindung gebracht wurde“, so liest man und schmunzelt!
„Rhysida“ ist eine Gruppe großer und sehr giftiger Hundertfüßer aus der Familie der tropischen Skolopender; sich diesen Namen zuzulegen zeugt entweder von Esprit oder von Sardonismus.
Das Wort „Berlin“ ist mittlerweile ein Synonym für die Kombination von Unfähigkeit, Gleichgültigkeit und Verschwendung.
Soviel richtige Worte, die man auf ein sehr kleines reduzieren kann: Kai.
Nein, alle Parteien haben mit gemacht.
Mag sein, aber ist es nicht so, dass der Klassensprecher den Ärger und Anschiss bekommt, wenn was los war?
Shit hole Country.
„Wir haben die gesamte Führung fast aller Berliner Sicherheitsbehörden ausgetauscht und dort ziemlich gute Leute reingebracht. Bei der Feuerwehr, der Polizei, der Generalstaatsanwaltschaft und auch beim Verfassungsschutz.“ Benedikt Lux GRÜNE BERLIN
Wie gewählt, so geliefert.
Na sowas! Aber die Bürgerdaten mit digitalem Personalausweis, elektronischer Patientenakte etc. sind sicher🫣🫣😂.
Bestimmt ist irgendwie die AfD schuld.
Bis zur Wahl ist genug Zeit, um diese gewaltige Datenmenge per KI zu analysieren. Was sich da wohl noch auftut, so kurz vor der Wahl, könnte Berlin komplett verändern. Ich bin sehr gespannt, was such da alles finden wird.
Tja, hätten die deutschen Behörden nicht den Strafbefehl von Amerikanern umgesetzt und Kim Schmitz aus dem Land gejagt, sondern sein Angebot angenommen, ein sicheres Anti-Hack-System zu entwickeln, vor fast zwei Jahrzehnten, wäre es dazu nicht gekommen.
Und im Ernst, die Amerikaner, egal ob Obama, Biden oder Trump, alle greifen in die Justiz von Deutschland ein und verfolgen einen deutschen Staatsbürger, der einen File-Sharing-Host hatte, auf dem man urheberrechtswidrige Inhalte melden konnte, die auch zeitnah gelöscht wurden.
Es ist immer wieder lustig wenn ich auf X mit Kim Dotcom chatte und ich nach spätestens 2 Tagen von Elon Musk seinem „File-Sharing-Host“ in Form eines Nachrichtendienstes gesperrt werde. Auch wenn absolut harmlose Nachrichten versendet werden. Ich bin auf Twitter, wo ja die Meinungsfreiheit seit Musk mit X gewährleistet ist, mindestens 6 mal gesperrt wurden.
und wie hast du es geschafft, wieder reinzukommen?
ich bin seit corona lebenslang gesperrt.
keine chance der neuanmeldung
Kein Thema für den Kanzler?. Sitzt nicht die Staatsregierung in Berlin?
„Die Hacker forderten 30 Bitcoin“
Unglaublich!
Bibelfeste wollten den Senat von Berlin erpressen und hielten sich an die Stückelung des Judas (bekam 30 Silberlinge) (Fake-Meldung)
Die 30 Silberlinge sind schon vergeben, an Katja Wolf.
Ach ich glaube die wesentlich günstiger, wenn sie nicht sogar zum null ouvert zu haben ist.
Nun, es wurde herunter gespielt. Hier ist aber die Frage, wie verhält man sich in einem Falle wie diesem? Lockdown? Um Panik zu vermeiden wird hier wohl etwas entspannt weiter gemacht. Die tatsächliche Auswirkungen, werden wohl in nächster Zeit zum Vorschein kommen.
Warum könnte es nicht einfach so sein, das es gewollt war das diese Daten oder ein Teil davon öffentlich werden?
Motto, Transparenz ist wichtig?
Heute bei danisch: Der echte Super-Gau fürs nächste Mal wäre Daten manipulieren und NICHTS sagen. Der Hälfte 10% mehr, der anderen 10% weniger auszahlen, über alles – Löhne, Einkäufe, lfde. Verträge – EINE Hälfte wird sich melden …
Die Senatsverwaltung hat die Datenschutzvorkehrungen auf der eigenen Website
in einfacher Sprache anscheinend nicht gelesen oder nicht verstanden.
Wer hat den ein gesteigertes Erkenntnisinteresse an Personalakten, Abiturzeugnissen, Lohnabrechnung? Das ist Datenmüll. Kann man auch niemanden mit erpressen. Zivilschutz: Ist der überhaupt vorhanden? Wenn das jemand veröffentlicht, sieht man das ganze Grauen….
Wurden die Wahlergebnisse auch geleaked?
Wir haben da jetzt überall gute Leute drin….wann kapiert der Mittelstand endlich dass die links-grün-woken Traumtänzer das nicht können, das mit dem Regieren? Überall Parteibuchqualifizierte in den Pehörten! Das kann nicht gut gehen, wenn Ideologie Ausbildung, Berufserfahrung und gesunden Menschenverstand ersetzen muss. Der Mittelstand profitiert zwar kurzzfristig von mit dem Füllhorn verteilten Subventionen, auf lange Sicht aber zerbricht das Ganze. Die Unternehmer sollten sich endlich zusammenschließen und offen für das Ende der Brandmauer eintreten, statt sich an diese woken Traumtänzern anzubiedern.
Ist der Datenschutzbeauftragte schon aus dem Urlaub zurück?
Falls ja, was macht er Hauptberuflich?
Da wird wohl bei einigen Politikern u. Beamten in der Berlin das große zittern beginnen. Der ganze Filz muss auf den Tisch.
Es kann nicht sein das sie unser Steuergeld in alle Welt verteilen und sich dabei noch selber bereichern. Und hier bricht eine Brücke nach der anderen ein und unsere Gäste werden in den feinsten hotels untergebracht. Aber für die Rentner ist kein bezahlbar Wohnraum da.
mal schauen ob sie freiwillig den Posten räumen oder die Alternativen Medien dafür sorgen.
Gut zu wissen, dass „Bundeskanzler Friedrich Merz (70, CDU) beim Basketball-Frauen-WM-Spiel gegen Spanien in der Uber-Arena in Berlin“ ist(Quelle: BILD).
Dann können wenigstens jetzt mal Profis ran.